1화 ·
PHP 긴급 브리핑
로그인 없이 요청 한 번으로 서버 명령이 실행되는 php2shell. 패치했다면 PHP 재시작까지 잊지 마세요.
이번 화의 소식
PHP 긴급 브리핑 🚨
php2shell(CVE-2026-109618/109619, 위험도 9.2)을 5쪽 오피스 만화로 정리했어요.
로그인 없이 요청 한 번으로 서버 명령이 실행되는 취약점입니다. 10/21 밤 11시(한국) 패치가 나왔으니 8.3.36 / 8.4.27 / 8.5.12로 올리고 PHP를 꼭 재시작하세요.
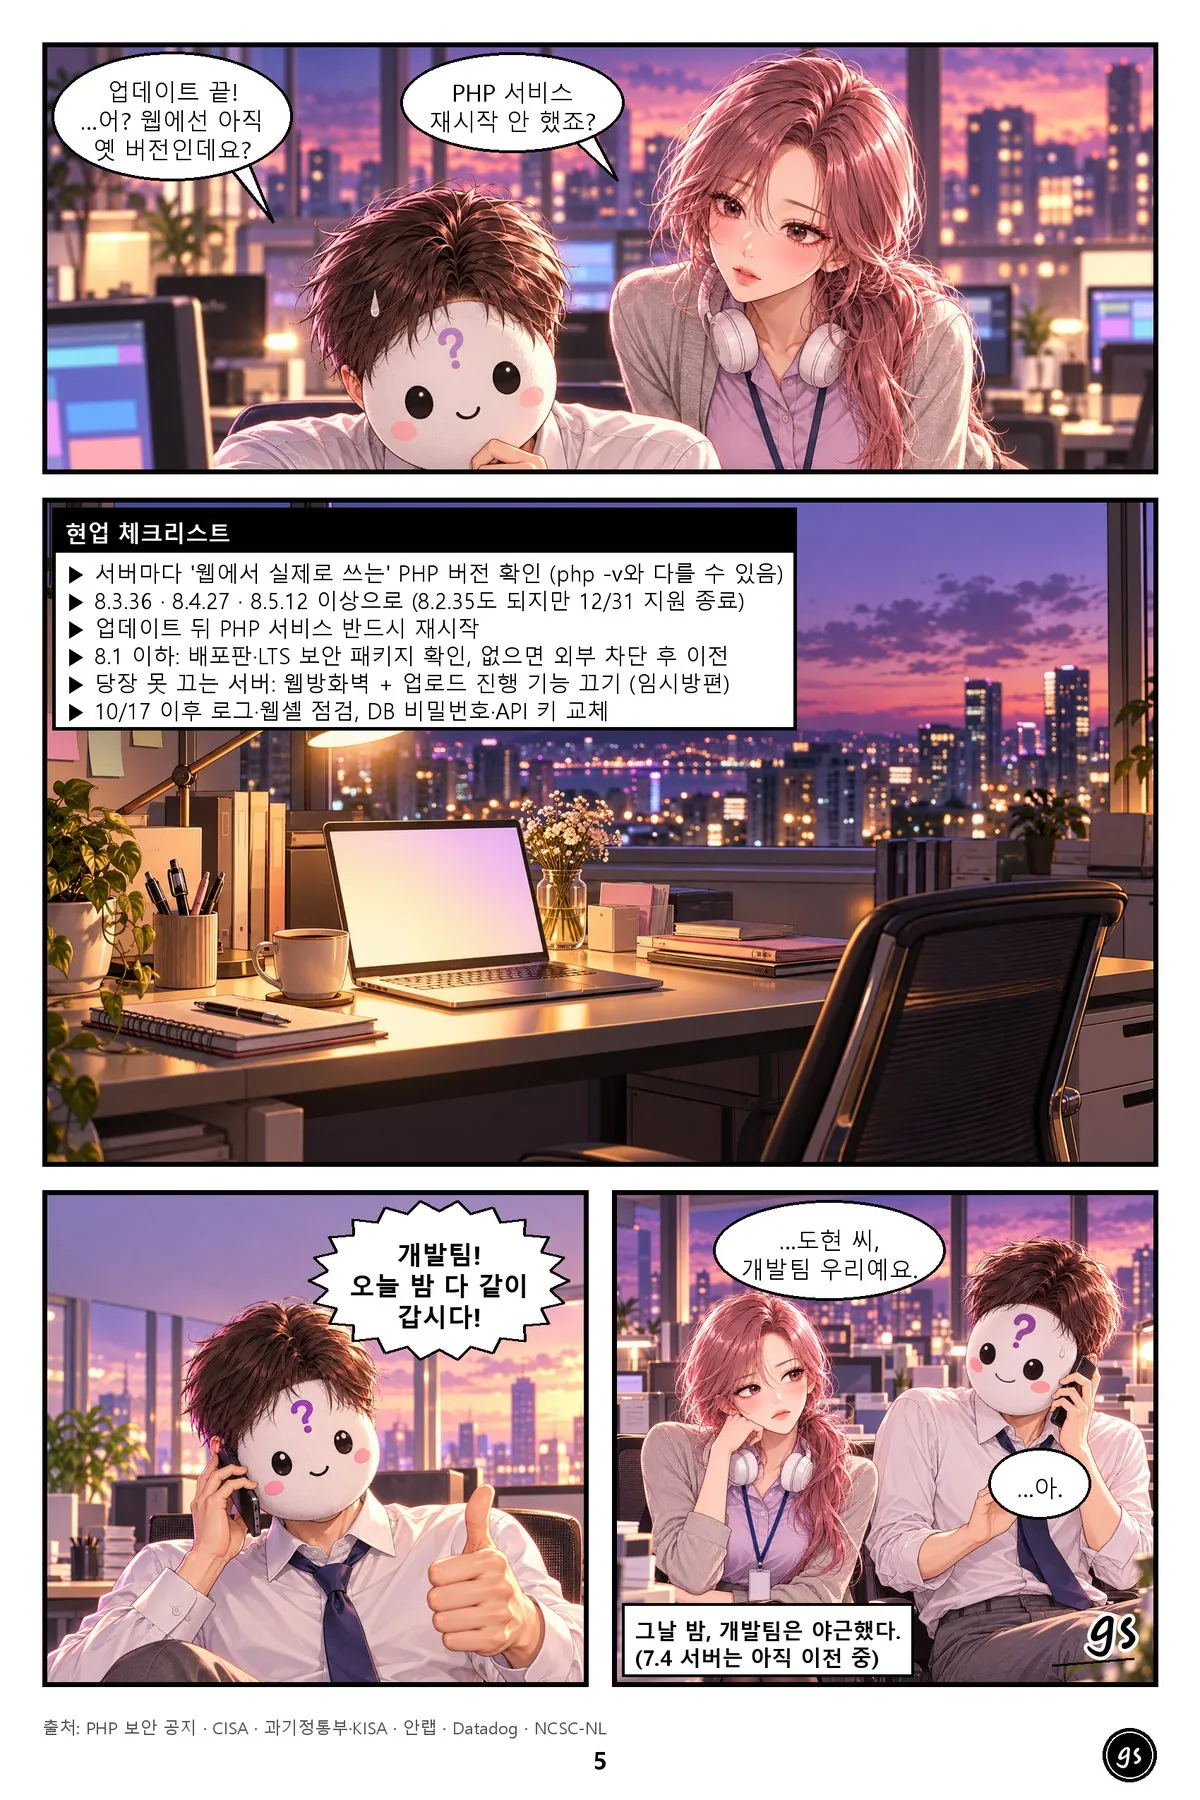
현장 체크리스트
• 웹에서 실제로 도는 PHP 버전 확인 (php -v와 다를 수 있음)
• 업데이트 뒤 PHP 서비스 재시작
• 8.1 이하: 배포판 보안 패키지 확인, 없으면 외부 접근 차단
• 10/17부터 공격 시도 관측: 웹셸 점검, DB 비밀번호·API 키 교체
대사와 장면 설명 보기 (5장)
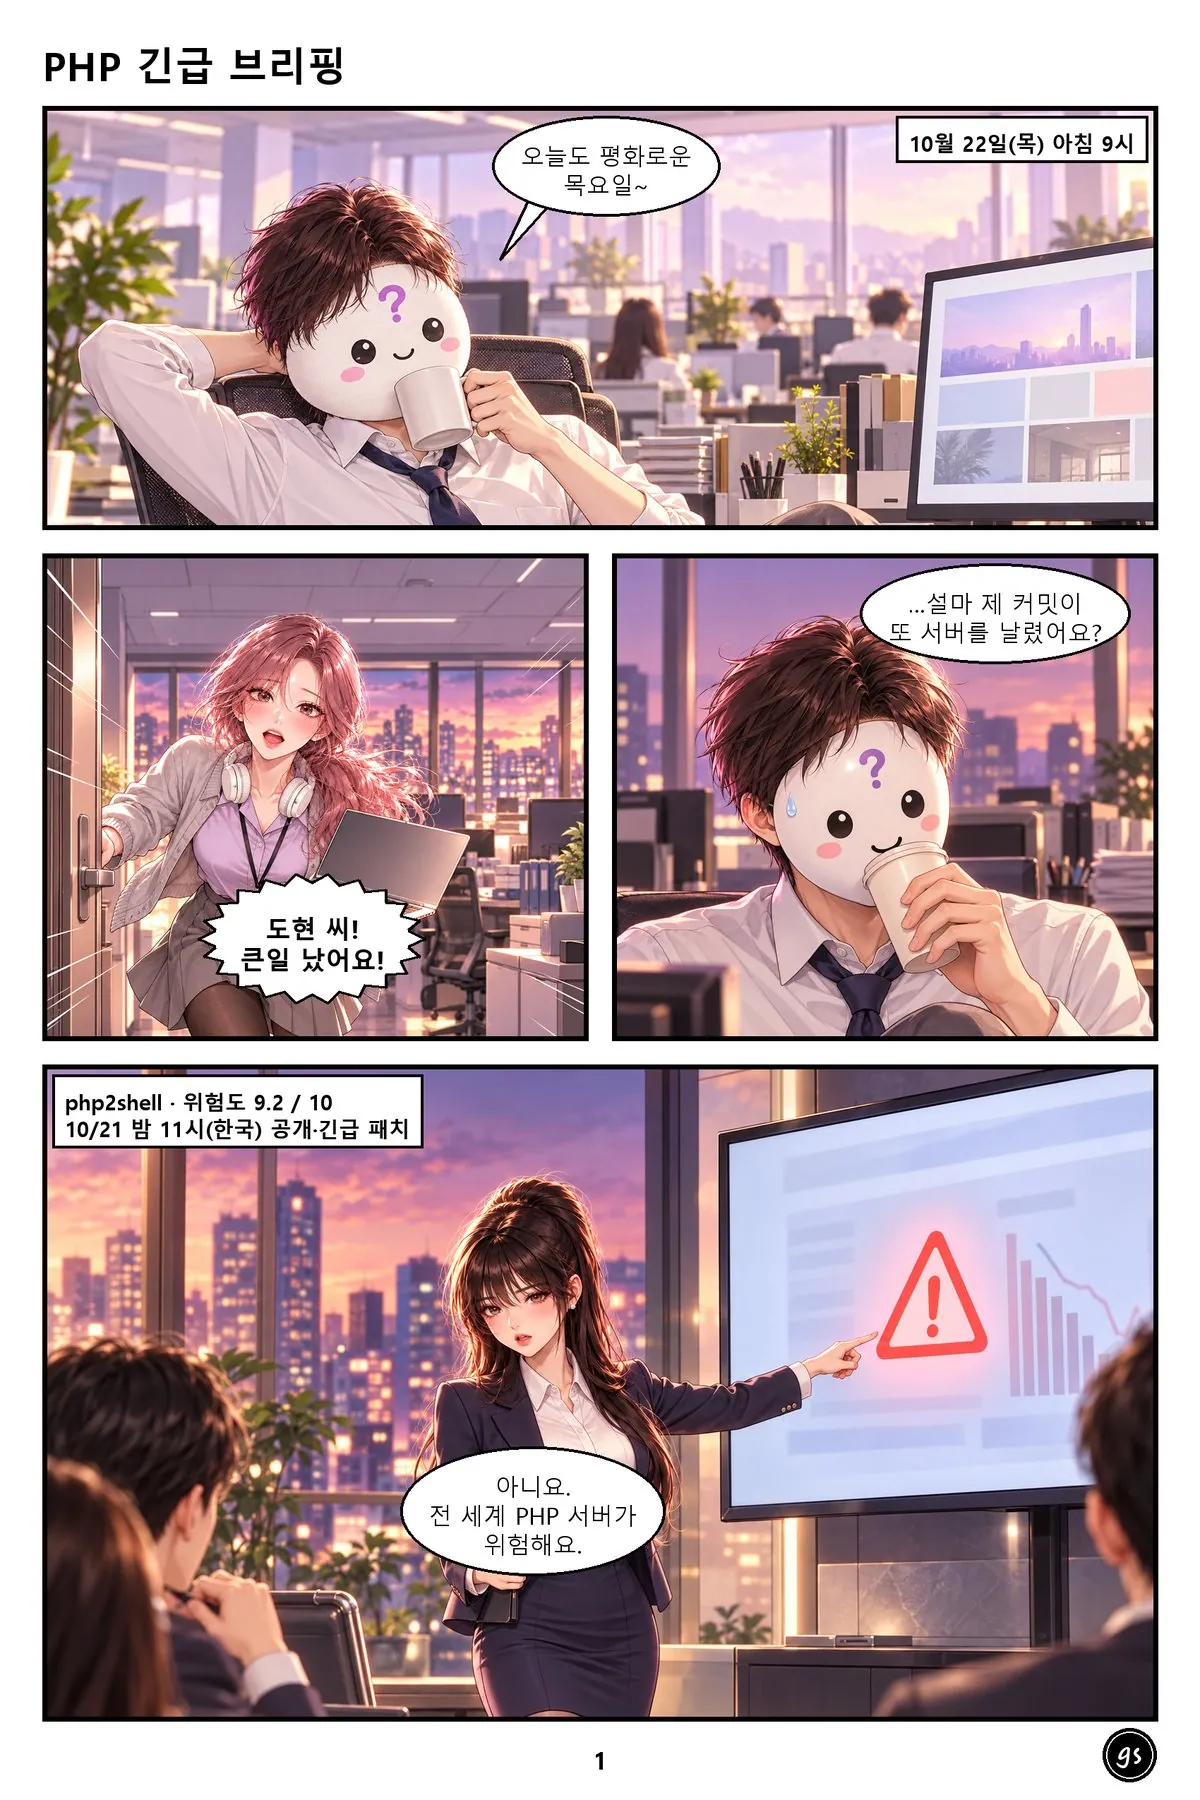
- 10월 22일(목) 아침, 귀여운 흰 가면을 쓴 후배가 커피를 마시다 선배의 호출을 받는다. 팀장이 경고 화면을 가리키며 전 세계 PHP 서버가 위험하다고 말한다.
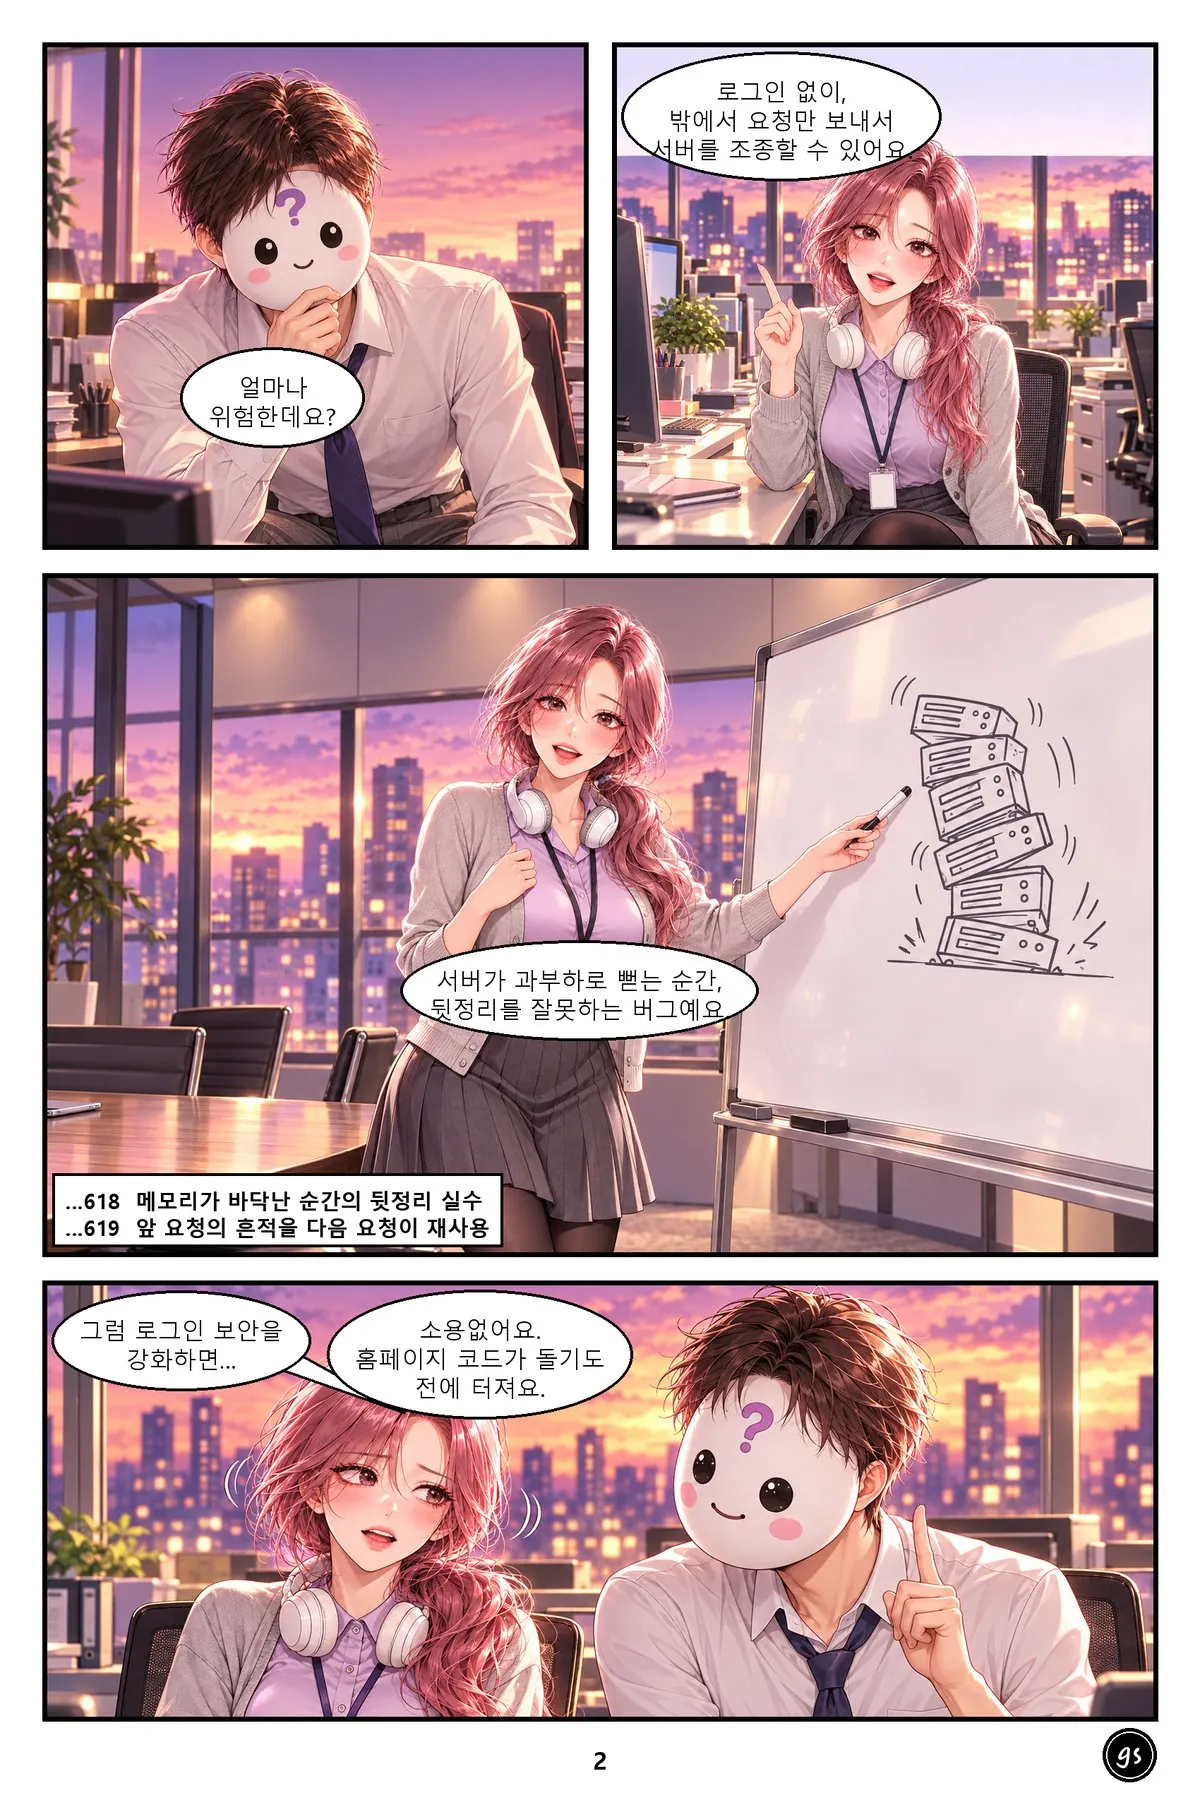
- 선배가 화이트보드 앞에서, 로그인 없이 밖에서 요청만 보내도 서버를 조종할 수 있고 메모리가 바닥날 때 뒷정리를 잘못하는 버그라고 설명한다. 로그인 보안 강화는 소용없다.
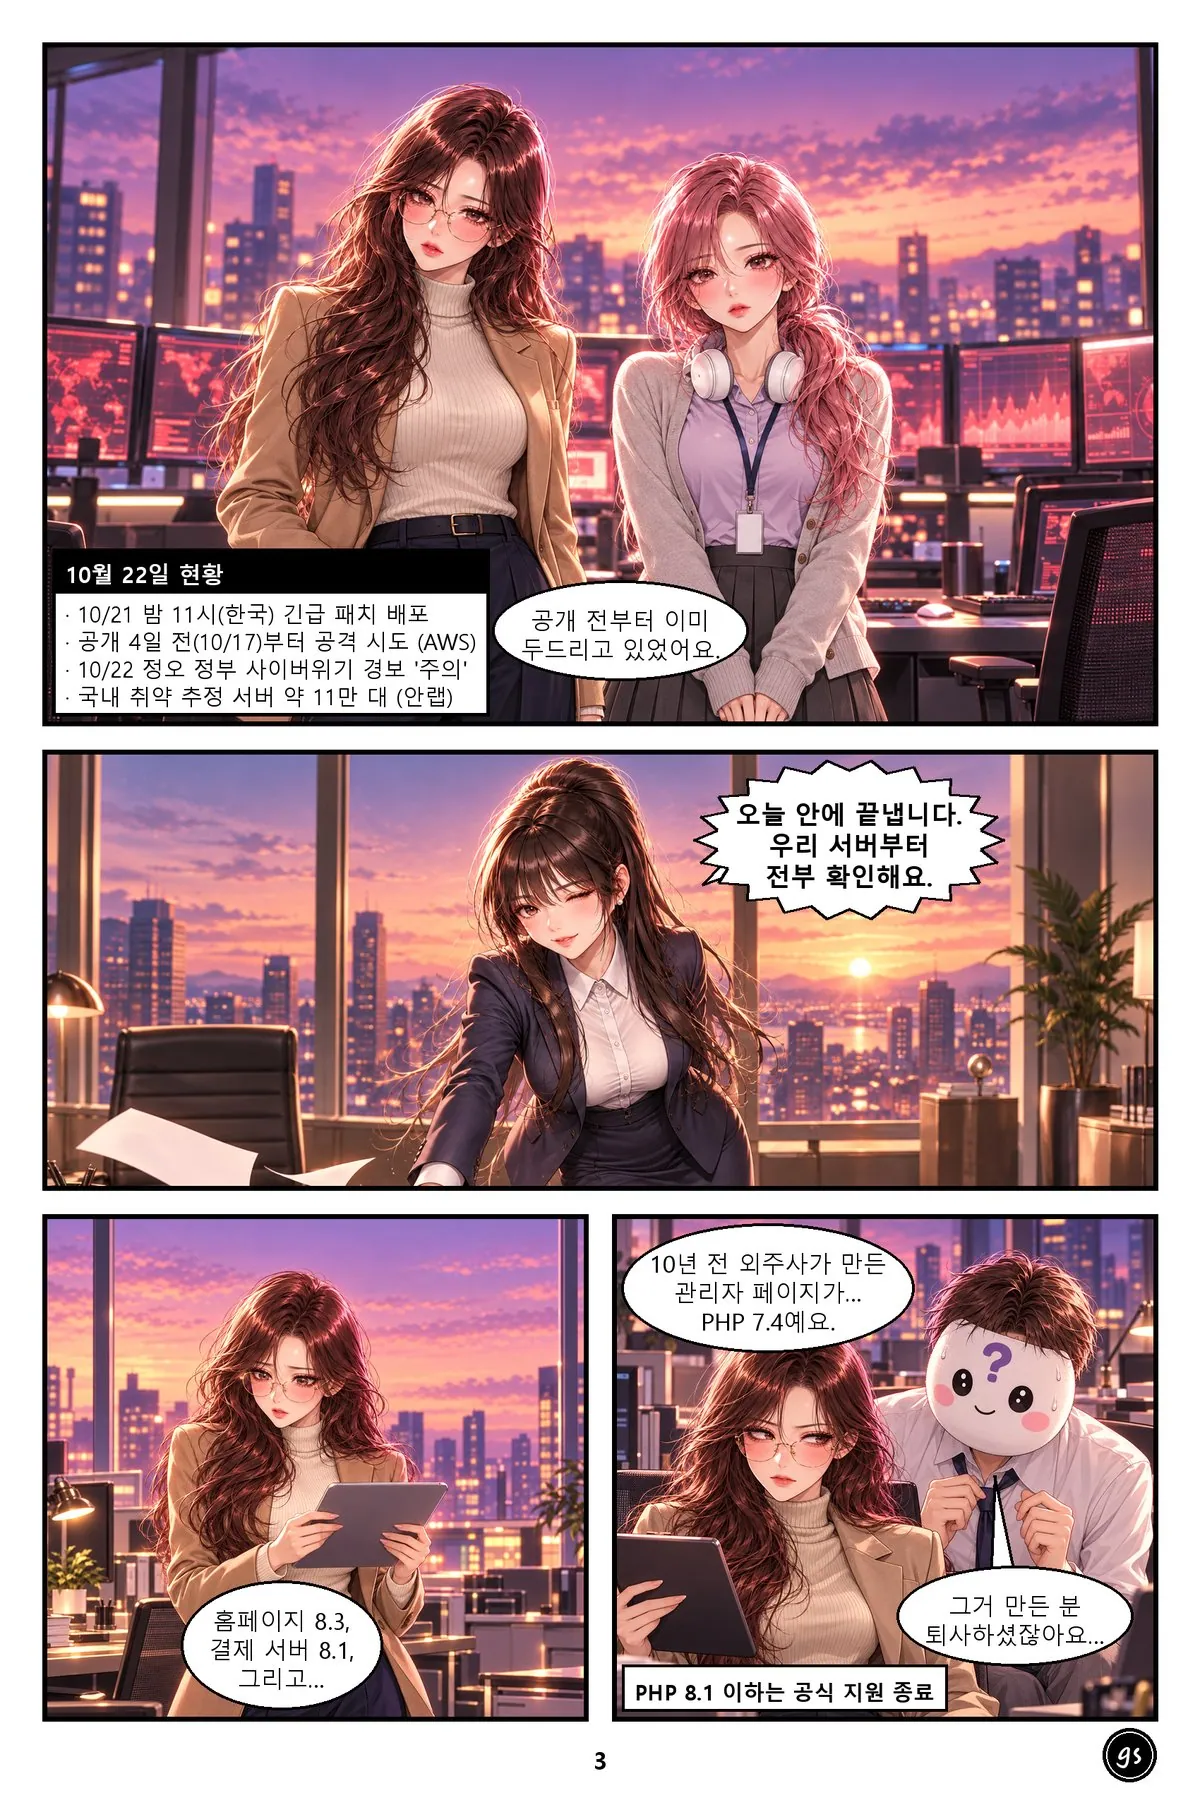
- 10월 22일 현황판(10/17부터 공격 시도, 정오 정부 경보, 국내 취약 추정 서버 약 11만 대). 다른 선배가 홈페이지 8.3, 결제 서버 8.1, 잊혀진 관리자 페이지 PHP 7.4를 찾아낸다.
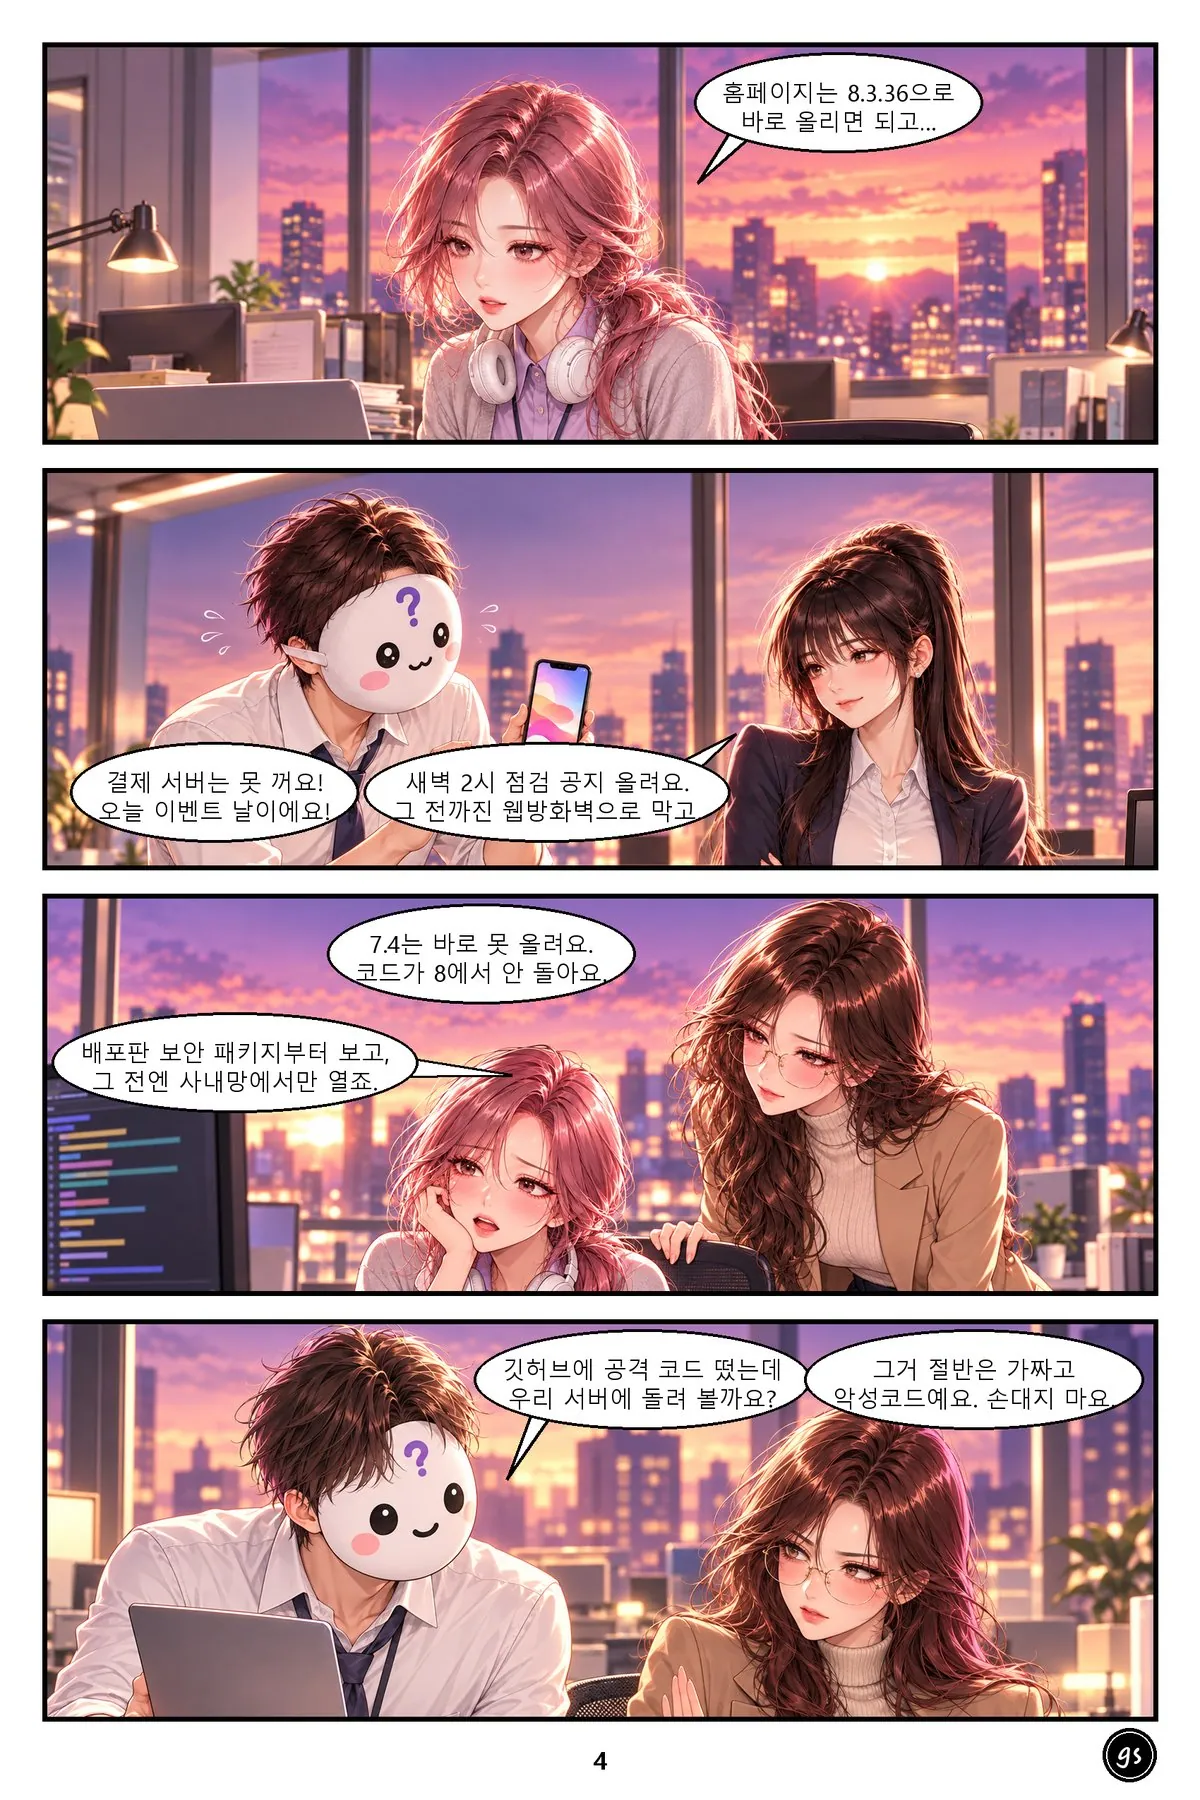
- 대응 계획. 홈페이지는 8.3.36으로 바로, 결제 서버는 새벽 2시 점검 전까지 웹방화벽, 7.4는 배포판 보안 패키지 확인 후 사내망에서만. 깃허브 가짜 공격 코드는 손대지 않는다.
- 업데이트했는데 옛 버전이 보인다. PHP 재시작을 잊었기 때문. 현장 체크리스트. 후배가 다 같이 야근하자고 외치지만 개발팀은 둘뿐. 그날 밤 개발팀은 야근했다.